PHP爆出php2shell高危漏洞,全球多国政府网站预防性下线
10月21日,PHP 官方发布紧急安全更新,修复两个存在于 PHP 核心的未授权远程代码执行漏洞,编号分别为 CVE-2026-109618 和 CVE-2026-109619,通用漏洞评分系统 CVSS v4.0 均为 9.2 分,属于最高危级别,安全社区将其统称为 php2shell。
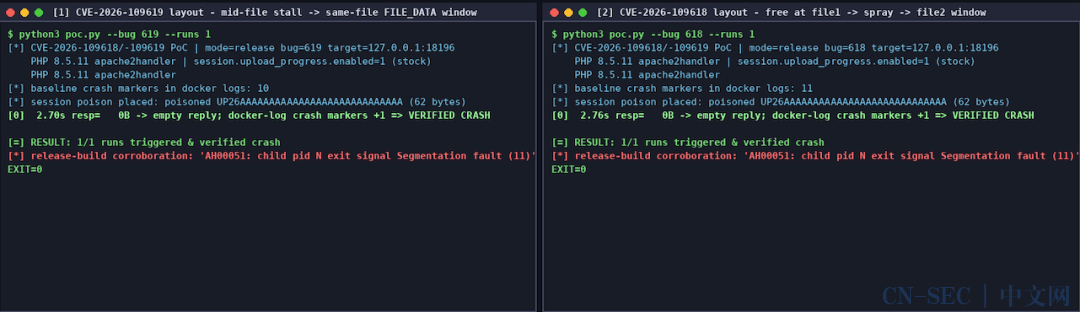
与常见应用层漏洞不同,这两处缺陷出在 PHP 解释器本身。攻击者不需要登录、不需要受害者点击,只要向服务器发送特制的 multipart POST 请求,就可能造成内存破坏,最终以 Web 工作进程的权限执行任意代码。安全公司 Wiz 表示,至少其中一枚漏洞存在于自 PHP 5.4 起的每一个版本中,也就是说 2012 年之后的代码路径都受影响。
受影响的运行方式覆盖面很广,包括 Apache 的 mod_php 模块、PHP-FPM、php-cgi、FrankenPHP 和 LiteSpeed。其中 mod_php 风险最高:恶意请求可以在任何站点代码执行之前触发漏洞,这意味着网站自身没有写错任何一行代码,也可能被攻破。攻击者一旦得手,就能读取服务器进程内存里的密码、登录令牌、API 密钥和证书。
补丁为什么提前了一天
按原计划,PHP 安全团队准备在 10 月 22 日披露并发布补丁。但 10 月 20 日,两个 CVE 编号和一段演示攻击代码的视频提前在论坛和社交平台流传,评分还被误传为 10.0。团队被迫当天发布预告,把发布时间提前到 10 月 21 日 14:00 UTC。实际补丁约在 13:35 UTC 上线,比预告还早了几分钟。
修复版本为 PHP 8.5.12、8.4.27、8.3.36 和 8.2.35。已停止官方支持的 7.4、8.0、8.1 破例获得最小化源码补丁,7.3 及更早版本则没有官方补丁,只能依赖 Linux 发行版回移或直接下线。PHP 8.2 的安全支持也将在 2026 年 12 月 31 日结束。
多国选择先关网站
补丁尚未上线,机构已经开始避险。荷兰国家网络安全中心(NCSC)的官网一度无法打开,荷兰众议院、DigiD、MijnOverheid 等站点相继下线;芬兰暂停了政府面向公众的部分网络服务;法国数据保护机构 CNIL 关闭站点,内政部临时下线地方政府网站;德国联邦 IT 服务机构 ITZBund 关闭多个网站;日本 pixiv、Niconico、BASE 等平台进入紧急维护。鹿特丹港及多家医院也在受影响名单中。
云厂商这边,Cloudflare 在 10 月 21 日 03:02 UTC 就对全部客户默认启用了 WAF 规则,比官方披露早了约九小时;其首席技术官 Dane Knecht 表示,公司在 07:43 UTC 监测到首批攻击流量,并称 WAF 规则只是权宜之计。欧盟 CERT-EU、英国 NCSC、美国 CISA、澳大利亚 ACSC、日本 IPA 等机构先后发布公告,建议无法立即修复的机构将面向互联网的应用隔离或下线。
AI 先于攻击者发现了它
这次漏洞的发现过程带有明显的新特征。安全公司 Calif 作为 OpenAI 发起的 Patch the Planet 安全计划的参与方,借助 GPT-5.6 Sol 于 8 月 1 日发现首个漏洞,8 月 11 日报告给 PHP 安全团队;Wiz 团队则用自研工具 Wiz Atlas 配合 Gemini 4 Argon 与 GPT-5.6 Sol,在 8 月 19 日独立发现同一问题。OpenAI 称,这是前沿 AI 首次在攻击者之前发现此类漏洞,为防守方争取到一段防御者窗口。
但修复过程并不顺利。PHP Foundation 公开承认,延迟是一次结构性失败,原因既有安全团队按共识制决策的流程问题,也有资源不足。最终修补涉及近 200 个文件、超过 1 万行代码,历时约两个月保密完成。
风险并没有随补丁结束
据 VirusTotal 统计,在已披露版本号的约 103 万台暴露在互联网的 PHP 服务器中,73.6% 仍运行在 PHP 5.4 至 8.1 分支,这些版本不会获得官方更新。CyberScoop 引研究者的估计是超过 130 万台,Shodan 的计数约为 190 万台。Cisco Talos 认为约一半的 PHP 系统拿不到补丁。考虑到 PHP 驱动着约七成已知服务端语言的网站、WordPress 又占全球约 43% 的站点,受影响的真实规模可能远超统计口径。
PHP 官方强调,关闭 session.upload_progress、下调 post_max_size 等措施只能减少部分攻击路径,没有完整缓解方案,升级并重启所有 PHP 工作进程是目前唯一的完整修复。截至 10 月 21 日,尚无已确认的被入侵受害者或数据泄露案例,但安全公司 Sansec 预计补丁发布后 15 分钟内就会出现大规模扫描与攻击。对仍在使用旧版本的企业来说,这次事件的教训也许不在漏洞本身,而在于那些多年无人维护、也永远不会更新的服务器。
读者评论 (0)
想参与讨论?请 登录 后发表评论。
还没有评论,欢迎抢沙发!