英伟达推出开放智能体安全平台,Sentry 可在毫秒级隔离越界 AI 智能体
英伟达发布了一套面向自主 AI 智能体的安全体系 Open Agent Safety Platform(开放智能体安全平台),这是一个开源软件平台加参考系统设计,目标是把治理覆盖从智能体的测试阶段一直延伸到部署环节,同时管住运行智能体的软件层、提供算力的硬件层,以及执行任务的机器人系统。
平台的核心是名为 OpenShell 的安全运行时。它以 Apache 2.0 协议开源,用内核级隔离把每个智能体关进沙箱,由运营方预先定义该智能体能访问哪些文件、网络、进程、工具和凭据。策略在智能体运行前检查、运行中强制执行,每一次放行与拒绝都会写入 OCSF 格式的审计轨迹。OpenShell 支持 Claude Code、Codex、GitHub Copilot CLI 等主流智能体框架,无需重写智能体代码,也并不强制要求英伟达硬件。
第二层是 Sentry。它运行在 BlueField-4 DPU 上,属于带外监控:即使主机被攻陷或工作负载失控,Sentry 依然保持独立视角。英伟达称,一旦智能体试图越过软件边界,Sentry 能在毫秒级完成隔离与阻断。Sentry 依托 DOCA 软件框架,把智能体交互、策略判定、工具访问与数据访问关联成上下文记录,并对智能体身份做持续验证。
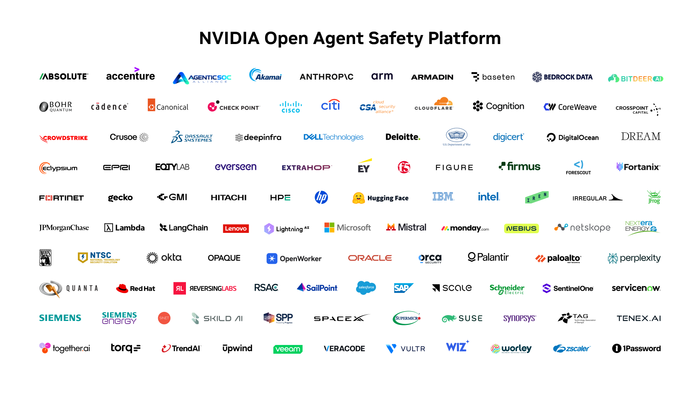
在生态方面,英伟达表示已有超过 100 家机构参与,名单涵盖 Anthropic、微软、甲骨文、Cisco、CrowdStrike、Dell、HPE、Palantir、Palo Alto Networks、Red Hat、Salesforce、SAP、Scale AI、ServiceNow、Hugging Face、摩根大通与花旗等。英伟达创始人兼 CEO 黄仁勋称,人工智能的社会潜力只有在解决安全问题时才能兑现,“安全与安保需要全栈工程”。
不过业界对覆盖范围仍有保留。Gartner 高级总监分析师 Lauren Kornutick 认为这是从硬件层面解决问题的“很好的一步”,但同时指出 OpenAI、亚马逊和谷歌等主要玩家缺席。Control Risks 合伙人 Brian Levine 则点出限制在于覆盖面:这些控制只能管住部署在自有基础设施上的智能体,业务部门在 SaaS 平台里拉起的、或嵌入供应商产品中的智能体都管不到——发现与盘点本身就是治理难题。IDC 分析师 Brent Ellis 估计,该平台大约只能解决企业智能体安全问题的四分之一。
从背景上看,这套方案的思路是把零信任原则套用到自主智能体上,区分“运行时控制”与“模型护栏”。英伟达在开发博客中打了个比方:互联网变安全,不是因为要求网页开发者承诺不作恶,而是因为浏览器不再信任网页里的代码。对企业而言,模型护栏影响的是智能体“打算做什么”,运行时控制决定的才是它“实际能做什么”。
读者评论 (3)
想参与讨论?请 登录 后发表评论。
浏览器时代靠不信任网页代码,现在智能体靠沙箱隔离,思路对了,但真怕的是SaaS里的黑盒
管住自家楼里的人不等于管住全城的租客,剩下的九分之三真还得靠SaaS平台自己啃
微软谷歌都没来,英伟达这墙砌了个寂寞